システム
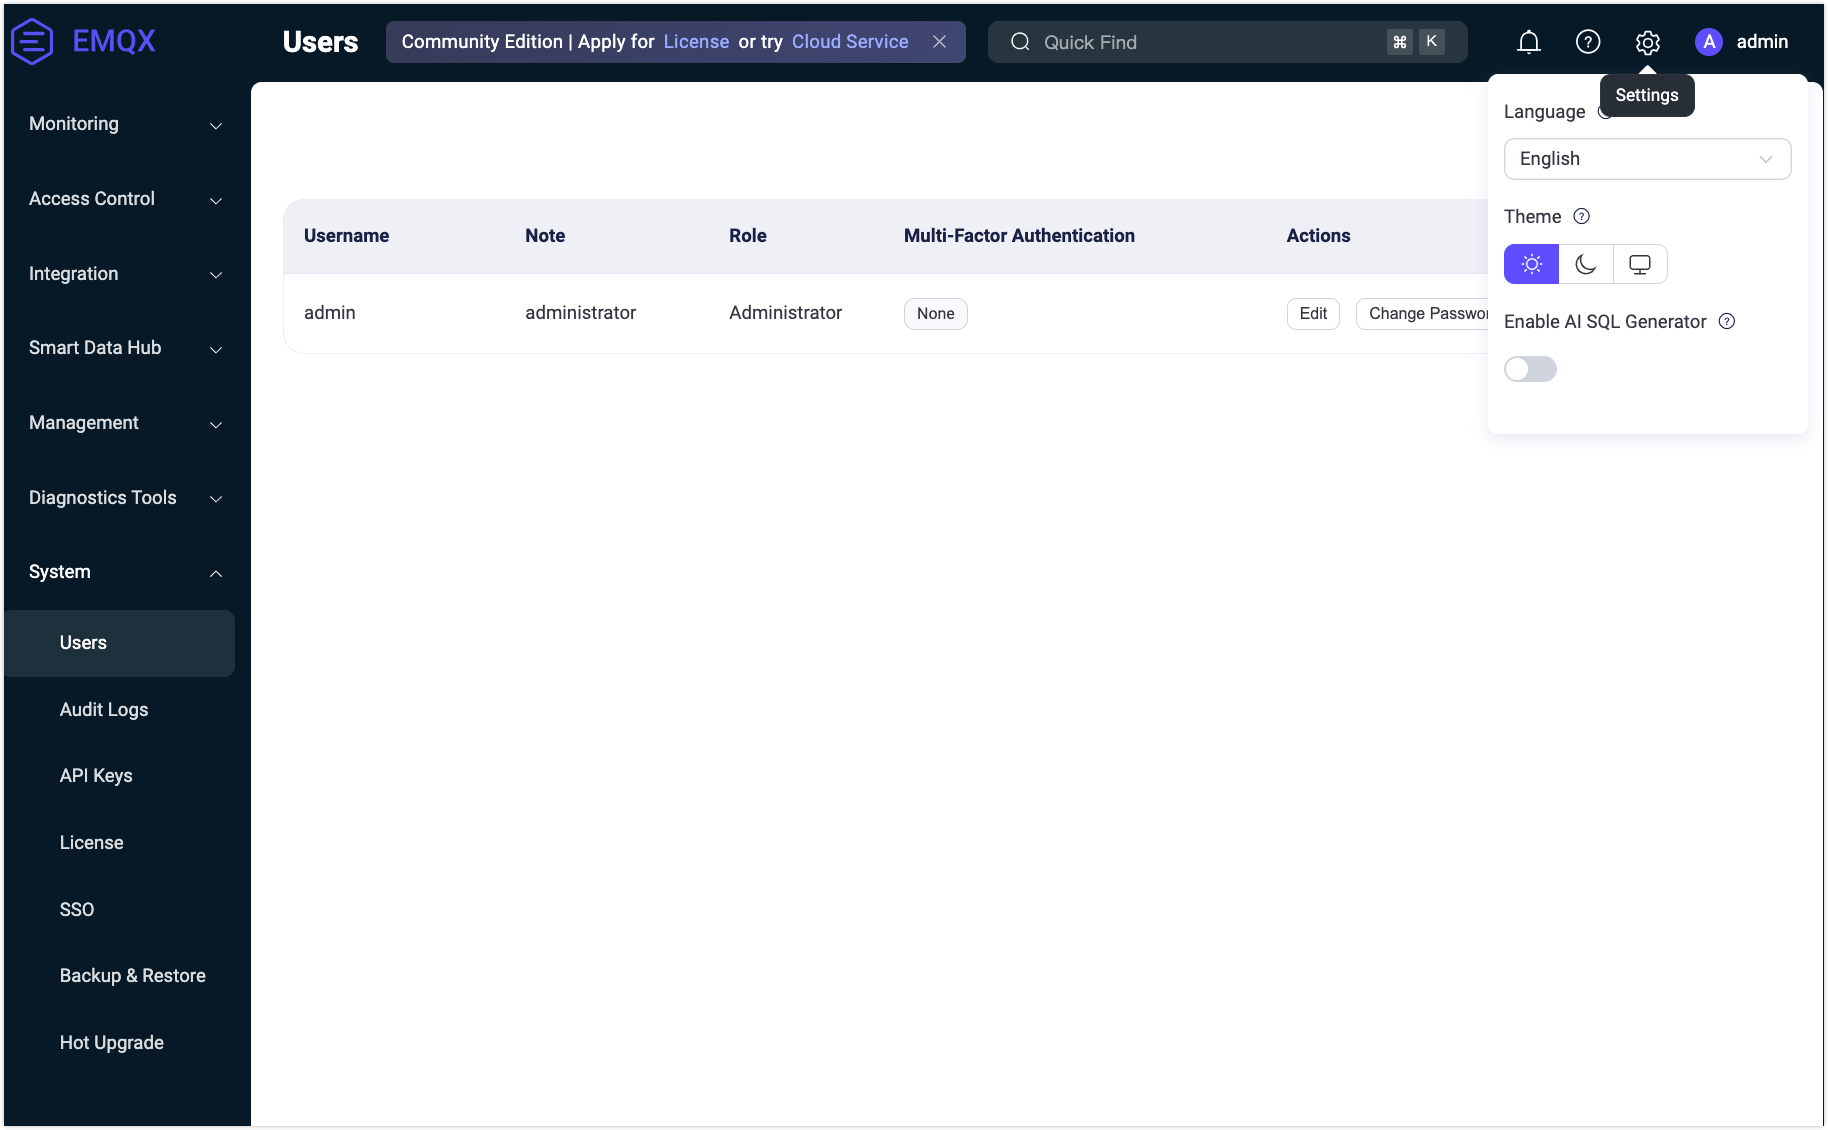
EMQXダッシュボードのシステムメニューでは、ユーザーおよびロール管理、監査ログ、APIキー、ライセンス、SSO、データのバックアップと復元、ホットアップグレード、一般設定などのシステム管理オプションにアクセスできます。
ユーザー
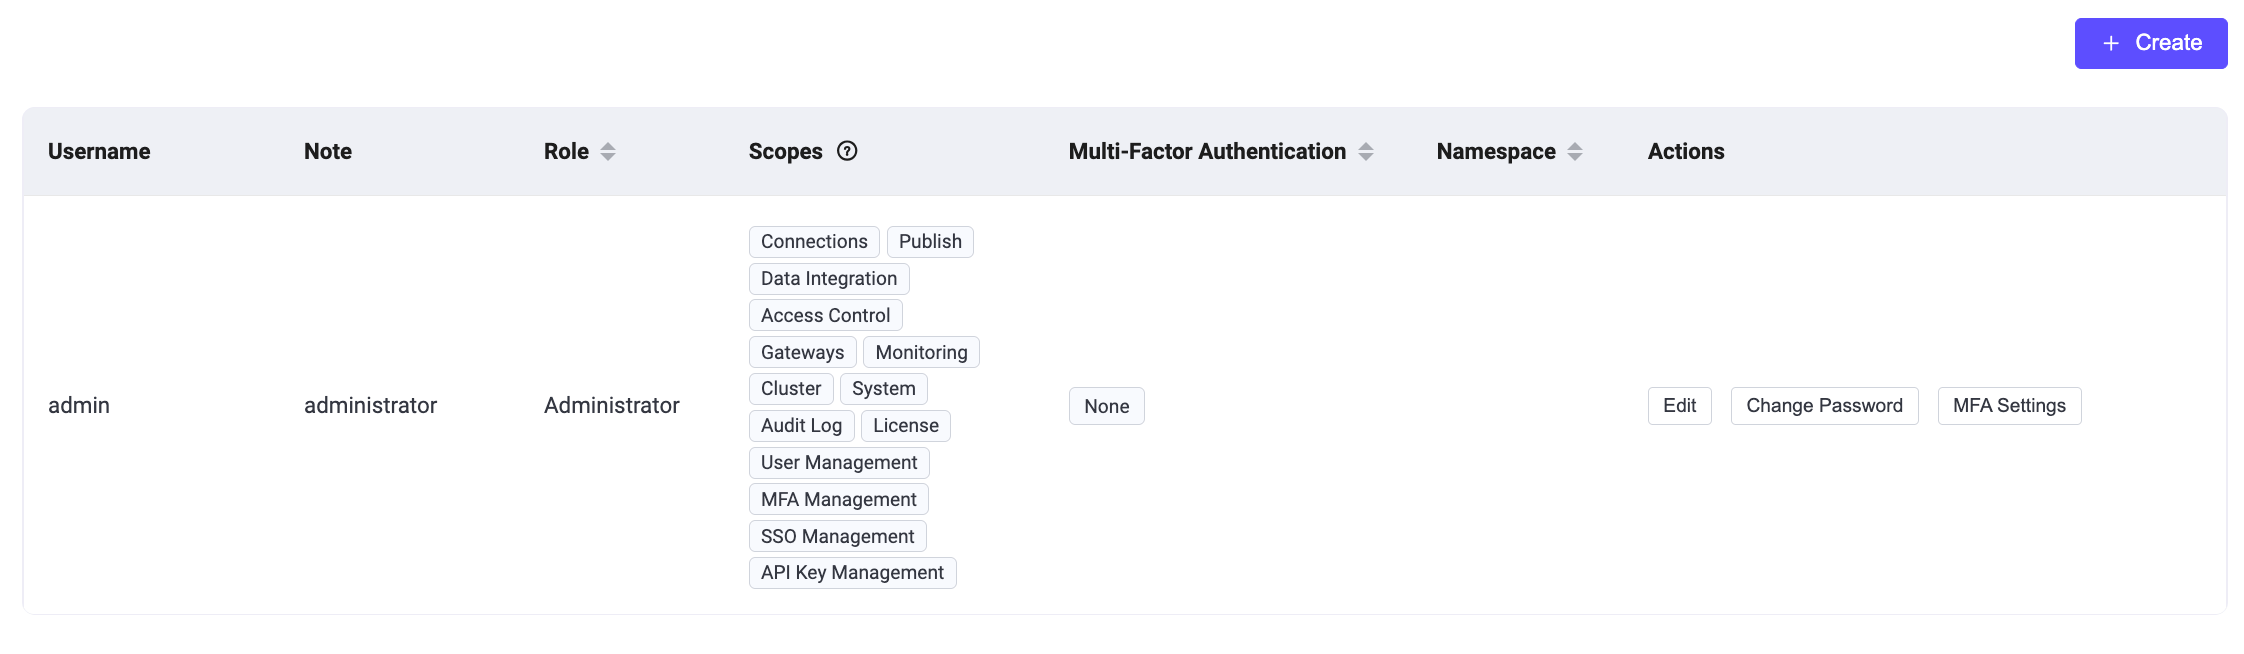
ユーザーページでは、CLIで生成されたものを含む、すべてのアクティブなダッシュボードユーザーの概要を確認できます。
新しいユーザーを追加するには、ページ右上の**+ 作成**ボタンをクリックします。ポップアップダイアログが表示され、必要なユーザー情報の入力を求められます。入力後、作成ボタンをクリックしてユーザーアカウントを生成します。ユーザーの編集、パスワード更新、削除などの管理は、アクション列から簡単にアクセスできます。
EMQX 5.0.0以降、ダッシュボードのユーザー名とパスワードはREST APIリクエストのBasic認証資格情報として直接使用できません。REST APIアクセスにダッシュボードユーザーの認証情報を使用するには、ダッシュボードのログインフローを通じてベアラートークンを取得してください。
ロールベースアクセス制御
EMQX 5.3以降、ダッシュボードではEMQX Enterpriseユーザー向けにロールベースアクセス制御(RBAC)機能を導入しています。
RBACにより、組織内のユーザーの役割に基づいて権限を割り当てることができます。この機能は認可管理を簡素化し、アクセス制限によってセキュリティを強化し、組織のコンプライアンスを向上させるため、ダッシュボードにおける重要なアクセス制御メカニズムです。
現在、ユーザーには以下のいずれかの事前定義されたロールを設定できます。ユーザー作成時にロールドロップダウンから選択可能です。
Administrator(管理者)
クライアント管理、システム設定、APIキー、ユーザー管理など、すべてのEMQX機能とリソースを完全に管理できます。
Viewer(閲覧者)
すべてのEMQXデータと設定にアクセスでき、REST APIのすべての
GETリクエストに相当します。ただし、データの作成、変更、削除はできません。
ログインユーザースコープ
ダッシュボードのログインユーザーには、ロール内でアクセス可能なAPIの範囲をさらに制限するためにスコープを割り当てることができます。EMQX 6.3.2以降、ダッシュボードユーザーは11のAPIキー用スコープと、ブラウザセッションにのみ適用される4つの追加スコープを利用できます。
| スコープ | 必要なロール | 用途 |
|---|---|---|
user_management | Administrator | ダッシュボードユーザーの管理(作成/更新/削除)。 |
sso_management | Administrator | SSOバックエンドおよびSSOユーザーレコードの管理。 |
api_key_management | Administrator | APIキーの管理。 |
mfa_management | グローバル管理者またはグローバル閲覧者 | 自身のMFA管理。管理者は他ユーザーのMFAも管理可能。 |
これらのうち3つのスコープ(user_management、sso_management、api_key_management)はAdministratorロールが必要で、Viewerには割り当てられません。グローバルユーザーの場合、例外はmfa_managementで、グローバル閲覧者も保持可能ですが、自身のアカウントのMFA管理のみ許可され、他ユーザーのMFA設定にはアクセスできません。これは、グローバル閲覧者アカウントが追加権限なしに自身の認証器を再登録または回復できるようにするために有用です。EMQX 6.3.2以降、ネームスペースユーザーにはmfa_managementを割り当てられません。
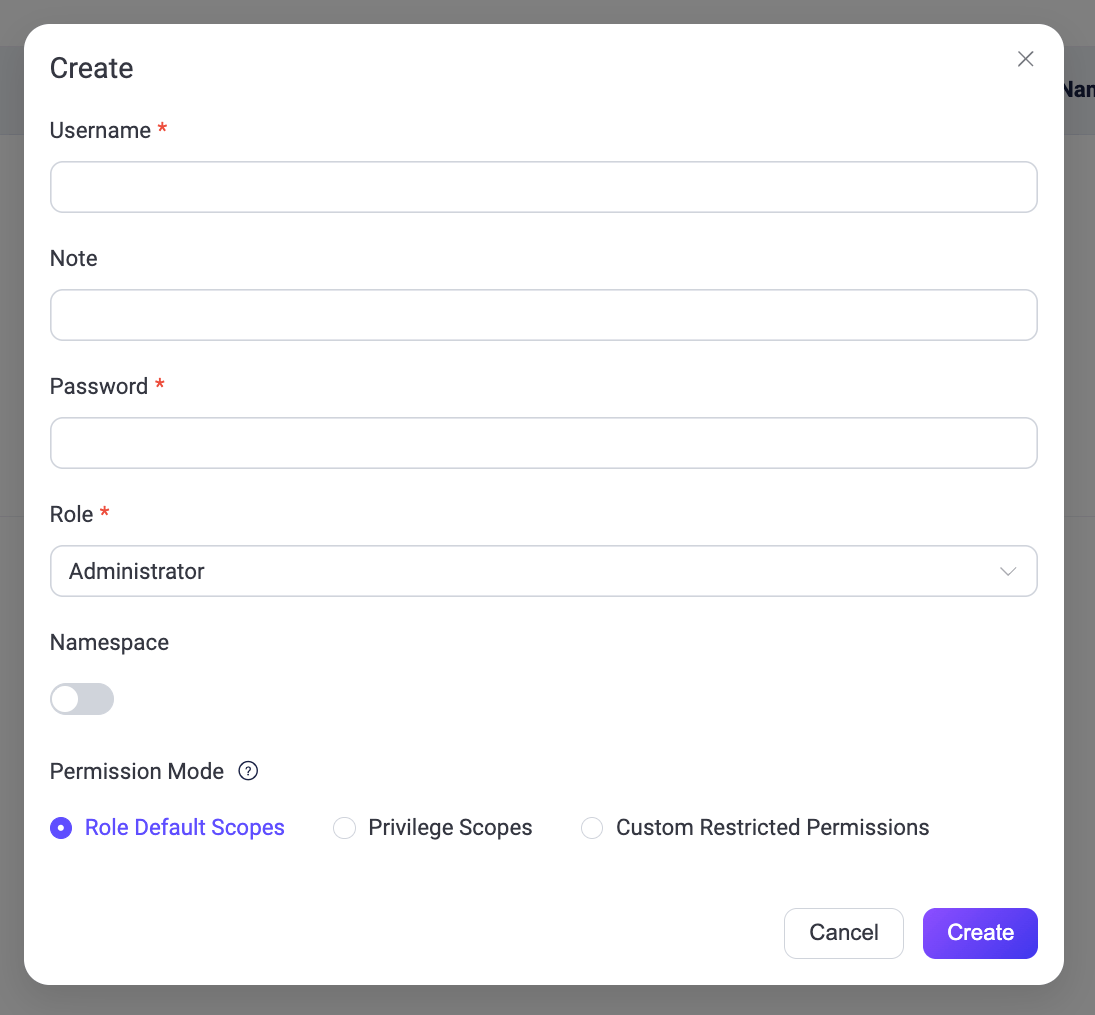
ダッシュボードでグローバルユーザーを作成する際、Namespaceオプションはオフで、Permission ModeはデフォルトでRole Default Scopesに設定されています。以下のモードから選択します。
- Role Default Scopes:選択したロールのデフォルトスコープを使用。ロールデフォルトの変更は自動的に反映されます。
- Privilege Scopes:
system、user_management、api_key_management、sso_managementから選択。管理者相当の権限を持ちます。 - Custom Restricted Permissions:管理者相当以外のロールに割り当て可能なスコープ(例:
connections、publish、data_integration、monitoring、plugin_api、mfa_management)から選択。空欄の場合、スコープ保護されたAPIにアクセスできません。
ネームスペースユーザーは別のスコープ割り当てフローを使用し、利用可能なスコープはロールとネームスペースにより制限されます。設定手順はネームスペースロールのユーザー作成を参照してください。
| ユーザー種別 | デフォルト権限 |
|---|---|
| グローバル管理者 | 15スコープすべて:11のAPIキー用スコープと4つのログイン専用スコープ。 |
| グローバル閲覧者 | 11のAPIキー用スコープ。mfa_managementは明示的に割り当てた場合のみ付与。 |
| ネームスペース管理者 | Connections、Monitoring、Data Integration、Access Control、System、Cluster、License、Plugin API、User Management、API Key Management。 |
| ネームスペース閲覧者 | Connections、Monitoring、Data Integration、Access Control、System、Cluster、License、Plugin API。ログイン専用スコープは含まれません。 |
管理者相当スコープは単独で割り当てる必要があります
以下の管理者相当スコープはダッシュボードのPrivilege Scopesにまとめられ、検証メッセージではprivilege scopesと呼ばれます。
system:設定管理(/configs*、/data/*など)。systemを持つユーザーは任意の設定サブツリーを更新でき、ユーザーおよびAPIキー記録を含むバックアップアーカイブの復元も可能です。user_management:他のダッシュボードユーザーの作成・変更が可能で、任意のスコープ設定のユーザーも含みます。api_key_management:任意のスコープ設定のAPIキーの作成・変更が可能です。sso_management:SSOバックエンドのローテーションや再設定が可能で、管理者の認証方法を変更できます。
これらのスコープは管理者相当の権限を付与します。これらのスコープと管理者相当以外のスコープを組み合わせても、ユーザーの実効権限は減少しません。
EMQX 6.0.4以降、グローバルダッシュボードユーザーの明示的なスコープリストは、上記管理者相当スコープとそれ以外のスコープを混在させることはできません。作成または更新リクエストはHTTP 400を返し、スコープ変更は適用されません。必要な権限に応じて、管理者相当スコープのみ、またはそれ以外のスコープのみを割り当ててください。mfa_managementは管理者相当グループ外です。
EMQX 6.0.4以前に作成された混在スコープのユーザーは引き続き動作し、管理者相当スコープは有効です。ダッシュボードでそのようなグローバルユーザーを編集すると、互換性警告が表示され、保存前にPrivilege Scopes、Custom Restricted Permissions、Role Default Scopesのいずれかを選択する必要があります。明示的なスコープリストは管理者相当スコープのみ、またはそれ以外のみを含む必要があります。ロールデフォルトを使用するかスコープを付与しない場合はこの制限は適用されません。
この相互排他ルールはネームスペースダッシュボードユーザーには適用されません。これらのユーザーはネームスペースロールで許可されたスコープを組み合わせられますが、自分のネームスペース内の操作とリソースにのみアクセス可能です。
ロール変更とスコープの互換性
ダッシュボードでユーザー設定中にロールやネームスペースを変更すると、そのロールやネームスペースでサポートされないスコープはフォームから削除され、警告が表示されます。REST APIでは、ユーザーのスコープが新しいロールと互換性があるかをチェックし、互換性のないリクエストはHTTP 400で拒否されます。エラーを解決するには、新しいロールに有効なscopesリストを同時に含めてください。
例えば、グローバル管理者を閲覧者に降格し、そのユーザーがuser_management、sso_management、api_key_managementを保持している場合、これらのスコープは管理者ロールが必要なためリクエストは拒否されます。閲覧者に適合するスコープのみを含むscopesリストを指定して変更を完了してください。mfa_managementはグローバル閲覧者と互換性があります。EMQX 6.3.2以降、ネームスペース閲覧者にはconnections、monitoring、data_integration、access_control、system、cluster_operations、license、plugin_apiのみが許可され、それ以外のスコープを含むリクエストはHTTP 400を返します。
デフォルト管理者保護
dashboard.default_usernameアカウント(dashboard.default_passwordで設定されたパスワードで作成)はブレークグラスアカウントです。システム管理者が誤設定やアクセス喪失した場合でもシステムを回復できるよう、デフォルトユーザーは誤ってロックアウトされないよう保護されています。
- ダッシュボードやREST APIから削除できません。削除ボタンは無効化されています。
- ロールは
administrator以外に変更できません。 - スコープセットはカスタマイズできず、常に完全な管理者権限を使用します。
- 説明とパスワードは通常通り編集可能です。
他の管理者は影響を受けず、システムに管理者が1人以上いる限り削除可能です。
セルフサービスの範囲
すべてのダッシュボードユーザーはスコープに関係なく、以下の2つのセルフサービス操作が許可されています。
- 自身のパスワード変更。
- 自身のTOTP/MFAの登録または再登録。MFAの無効化も可能ですが、管理者がユーザーにMFAを必須にしている場合は
mfa_managementスコープが必要です。
その他のプロフィール更新(説明、ロール、管理者が割り当てたスコープ)は、操作ユーザーに適切なスコープが必要であり、対象が自身でも例外ではありません。
ネームスペースロール
EMQX 6.0以降、ダッシュボードはネームスペースロールをサポートしています。この機能はロールベースアクセス制御を拡張し、マルチテナンシーを実現します。各ユーザーは特定のネームスペース内でのみ操作を制限できます。
信頼されたデプロイメントのみ
ネームスペース管理者アクセスは、組織内のチームや事業部門を分離して誤操作によるクロスチーム設定変更のリスクを減らすための信頼された内部デプロイメント向けです。この機能は強力な分離保証を提供せず、公開または信頼できないマルチテナント環境のセキュリティ境界としては適しません。
委譲管理者にネームスペーススコープリソースの管理を許可する場合は、Management -> Cluster Settings -> **Rule Engine Security**でSSRF保護を有効にしてください。EMQX 6.0.4以降、このポリシーはコネクター設定のテスト、作成、更新時にHTTPおよびMQTTコネクターのターゲットを検証します。その他のコネクタータイプやランタイム接続は対象外です。完全なアウトバウンドネットワーク境界を強制するには、iptablesやnftablesなどのホストレベルのイングレス制御を追加してください。Rule EngineポリシーとファイアウォールルールによるSSRF軽減を参照してください。
TIP
ネームスペースの詳細はNamespaceをご覧ください。
ネームスペースロールのユーザー作成
ダッシュボードで新規ユーザーを作成する際、Namespaceオプションはデフォルトでオフです。有効にしてネームスペースを選択すると、ネームスペースロールのユーザーを作成できます。
前提条件
- ダッシュボードで管理対象ネームスペース(例:
namespace_01)を作成してください。手順はCreate Namespacesを参照。 - EMQXライセンスとクラスターがEMQX 6.0以降で稼働していることを確認してください。
システム -> ユーザーに移動し、+ 作成をクリックします。
ユーザーを設定します:
- ユーザー名:ユーザーの一意識別子。
- メモ:任意の説明。
- パスワード:ログインパスワード。
- ロール:AdministratorまたはViewerを選択。
- Namespace:デフォルトはオフ。オンにして既存のネームスペース(例:
namespace_01)を選択。 - Use Role Default Scopes:Namespaceをオンにすると表示され、3択のPermission Modeに代わる項目です。デフォルトで有効。選択したネームスペースロールのデフォルトスコープを使用する場合はオンのまま、明示的にスコープを割り当てる場合はオフにします。
- Scopes:Use Role Default Scopesをオフにすると表示されます。選択したロールがネームスペース内で保持可能なスコープから選択。空欄の場合はスコープなし。
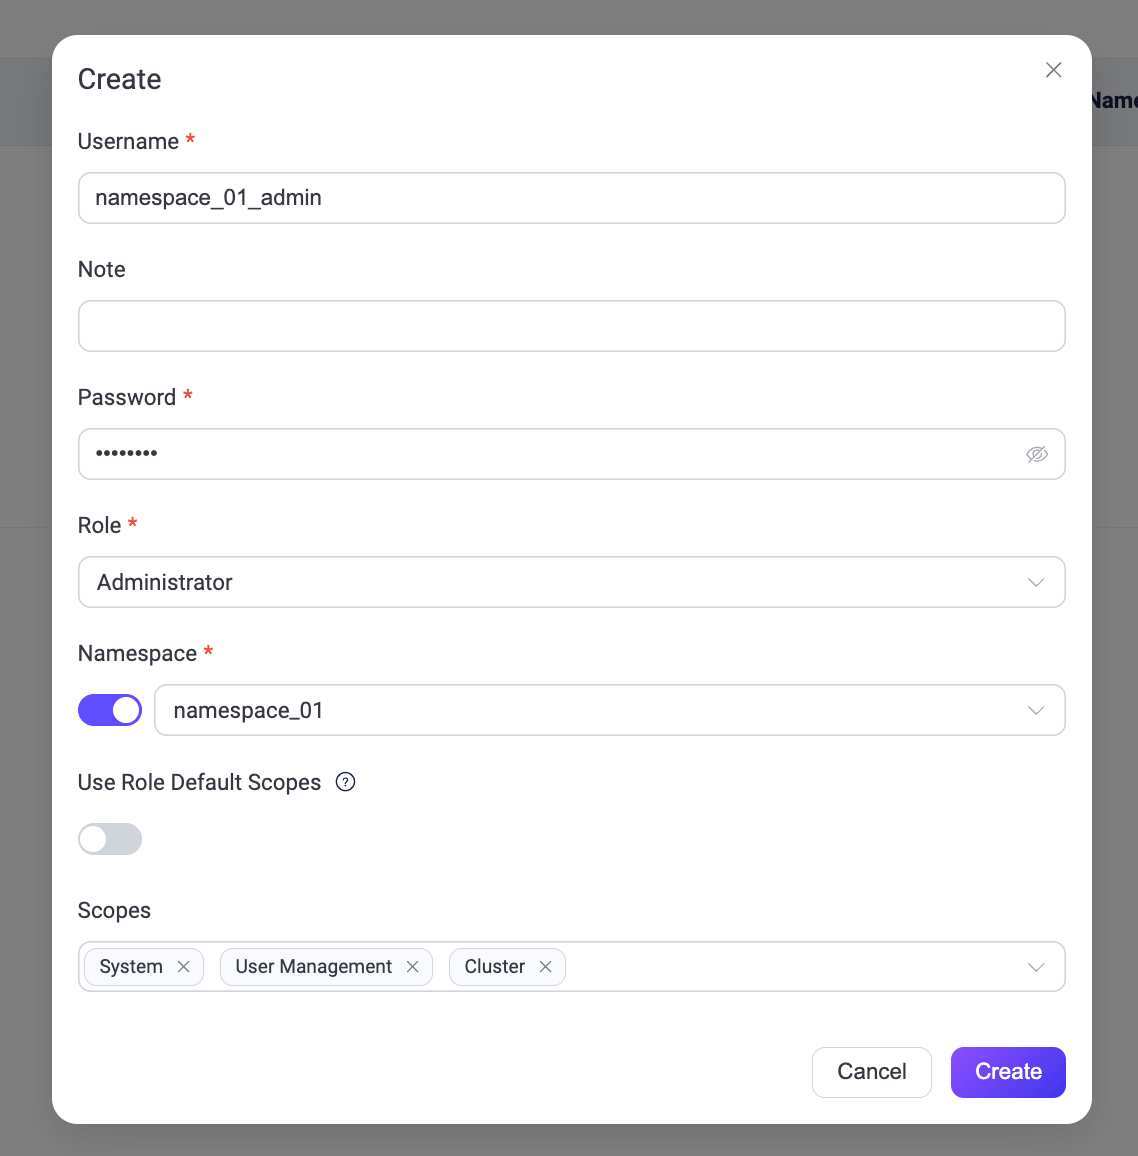
作成をクリックして完了します。
CLIやAPIでユーザーを作成する場合、ロールは以下の形式で明示的に指定する必要があります。
ns:<NAMESPACE>::<ROLE>例:
ns:namespace_01::administratorns:namespace_01::viewer
EMQX 6.3.0以降、ネームスペースロールのネームスペースはmulti_tenancy.deny_namespacesに含まれていてはなりません。拒否された名前を使うロールはEMQXにより拒否されます。設定詳細はDenied Namespace Namesを参照してください。
ネームスペースユーザーの動作
スコープ付きリソース:ネームスペースユーザーは割り当てられたネームスペース内のリソース(コネクター、アクション、ソース、ルール、その他ネームスペース対応モジュール)の閲覧と管理のみ可能です。
クラスター全体設定:ネームスペース非対応の設定は読み取り専用で、グローバル管理者のみが変更可能です。
メッセージコンテンツ関連エンドポイントの制限:MQTTメッセージの生データにアクセス・操作する一部のREST APIエンドポイントはネームスペースユーザーに対して利用不可で、
403 Forbiddenを返します。これらはグローバル管理者のみアクセス可能です。- Mqueueメッセージ:
GET /clients/:clientid/mqueue_messages - Inflightメッセージ:
GET /clients/:clientid/inflight_messages - Retainedメッセージ:
GET /mqtt/retainer/messages、GET /mqtt/retainer/message/:topic、DELETE /mqtt/retainer/message/:topic、DELETE /mqtt/retainer/messages - Delayedメッセージ:
GET /mqtt/delayed/messages、GET /mqtt/delayed/messages/:node/:msgid、DELETE /mqtt/delayed/messages/:node/:msgid、DELETE /mqtt/delayed/messages/:topic
- Mqueueメッセージ:
グローバル限定のファイル転送コンテンツエンドポイント:ファイル転送ストアはグローバルでネームスペース非対応です。呼び出し元のネームスペース外のクライアントがアップロードしたファイルへのアクセスを防ぐため、以下のエンドポイントはネームスペースユーザーおよび全ロールのAPIキーで利用不可です。
- ファイル一覧:
GET /file_transfer/files - 転送ファイル一覧:
GET /file_transfer/files/:clientid/:fileid - ファイルダウンロード:
GET /file_transfer/file
グローバルダッシュボードユーザーとAPIキーはロールとスコープに応じてアクセス可能です。
/file_transferの設定エンドポイントは影響を受けません。- ファイル一覧:
トレースのスコーピング:トレースエンドポイントにアクセスする際、ネームスペースユーザーは自身のネームスペースに属するトレースのみ閲覧可能です。別ネームスペースのトレースの停止、ダウンロード、ログストリーム、削除(
PUT /trace/:name/stop、GET /trace/:name/download、GET /trace/:name/log、GET /trace/:name/log_detail、DELETE /trace/:name)は404 Not Foundを返し、存在情報を漏らしません。全削除エンドポイント(DELETE /trace)はネームスペースユーザーに403 Forbiddenを返し、全トレースのクリアはグローバル管理者のみ可能です。監査ログアクセス:EMQX 6.3.2以降、ネームスペースユーザーはクラスター全体の監査ログを閲覧できません。監査ログエントリはグローバル管理者とグローバル閲覧者のみ閲覧可能です。詳細は監査ログアクセスを参照してください。
APIキー管理:ネームスペース管理者は自身のネームスペース内でAPIキーの作成、一覧表示、読み取り、更新、削除が可能です。グローバルAPIキーや他ネームスペースのキーは作成できず、非表示です。REST APIの詳細動作はネームスペース管理者によるAPIキー管理を参照してください。
デフォルトランディングページ:ネームスペースユーザーは通常通りダッシュボードにログインし、概要ページから開始します。すべてのメニュー項目は表示されますが、リソースデータは自動的にネームスペースでフィルタリングされます。
ライセンス管理:ネームスペースユーザーはライセンス通知を表示しません。ライセンス管理はシステム管理者の責任です。
ネームスペース内のロール意味
- Administrator(管理者):割り当てられたネームスペース内のリソースに対する作成、更新、削除、読み取りの完全な制御。
- Viewer(閲覧者):割り当てられたネームスペース内の読み取り専用アクセス(
GETリクエスト相当)。
監査ログ
監査ログページでは、グローバル管理者がEMQXクラスター内の重要な運用変更をリアルタイムで監視するための監査ログ設定を行えます。EMQX 6.3.2以降、グローバル管理者とグローバル閲覧者は監査ログエントリを閲覧可能ですが、ネームスペースユーザーは閲覧できません。
監査ログ機能の詳細は監査ログをご覧ください。
APIキー
APIキーページでは、HTTP APIへのアクセス用APIキーの作成と管理が行えます。ロールやスコープの割り当てを含むAPIキーの作成・管理手順はAPIキーの作成を参照してください。
ライセンス
左側のシステムメニューからライセンスをクリックすると、ライセンスページにアクセスできます。このページでは現在のライセンスの基本情報(ライセンス接続クォータ使用状況、EMQXバージョン、顧客情報、発行情報)を確認できます。
ライセンス更新をクリックしてライセンスキーをアップロードします。ライセンス設定セクションでは、ライセンス接続クォータ使用率の高水位・低水位の閾値を設定可能です。ライセンスの詳細はEMQX Enterpriseライセンスの利用をご覧ください。
SSO
SSOページでは、管理者がユーザーログイン管理のためのSSO機能を設定できます。SSO機能の詳細はシングルサインオン(SSO)をご覧ください。
バックアップと復元
バックアップと復元ページでは、運用データおよび設定ファイルのバックアップ設定を行えます。グローバル管理者はグローバルまたは特定のネームスペースを切り替えて、そのスコープ内のバックアップファイルを管理可能です。ネームスペース選択時はバックアップファイルのアップロード、ダウンロード、削除、復元が可能ですが、バックアップの作成はできません。詳細はバックアップと復元を参照してください。
設定
設定にアクセスするには、ダッシュボード右上の歯車アイコンをクリックします。
設定メニューでは、ダッシュボードの言語とテーマをカスタマイズできます。
- 言語:表示言語を選択します。
- テーマ:ライトテーマとダークテーマの選択、またはOSのテーマに自動同期を有効にできます。同期を有効にすると、テーマはOS設定に従い、手動選択は無効になります。
さらに、設定メニューにはルールページのAI SQLジェネレーター機能の有効/無効切り替えトグルも含まれています。