VPCピアリング接続の作成
Virtual Private Cloud(VPC)ピアリング接続は、2つのVPC間のネットワーク接続であり、プライベートにトラフィックをルーティングできるようにします。いずれかのVPC内のインスタンスは、同じネットワーク内にあるかのように通信が可能です。
EMQX BYOCデプロイメントと他のクラウドサービス間でデータを転送する必要がある場合、デプロイメントが配置されているVPCと他のVPC間でピア接続を設定する必要があります。本ガイドでは、BYOCがAWSおよびGoogle Cloud Platformにデプロイされている場合のピアリング接続の作成方法およびクラウドプラットフォームでの関連設定について説明します。
注意事項
- 同一リージョン内または異なるリージョン間でVPCピアリング接続を作成できます。リージョン間ピアリング接続は料金が発生する場合があります。
- BYOCデプロイメントを作成する際は、CIDR(Classless Inter-Domain Routing)を考慮することが重要です。選択したCIDRが他のサービスをホストするVPCのCIDRと重複しないようにしてください。事前にVPCのCIDR範囲を適切に計画してください。
AWSにおけるVPCピアリング接続
このセクションでは、AWSでVPCピアリング接続を作成し、ルーティングおよびセキュリティグループのルールを設定する方法を説明します。詳細はAWSのVPCピアリング接続をご参照ください。
概念
- リクエスターVPC:BYOCデプロイメントのVPC。
- アクセプターVPC:サービスが配置されているVPC。
VPCピアリング接続の作成
Amazon VPCコンソール(https://console.aws.amazon.com/vpc/)を開きます。
ナビゲーションペインでPeering connectionsを選択し、Create peering connectionをクリックします。
ピアリング接続の設定を行い、完了したらCreate peering connectionをクリックします。
このVPCピアリング接続の名前を入力します。
Select a local VPC to peer withのエリアで以下を設定します:
- VPC ID (Requester):VPCピアリング接続を作成したいアカウント内のリクエスターVPCを選択します。これはBYOCデプロイメントが配置されているVPCで、
emqxbyoc-XXXX-vpcのような名前です。 - 後で使用するためにリクエスターのVPC CIDRを控えておきます。
- VPC ID (Requester):VPCピアリング接続を作成したいアカウント内のリクエスターVPCを選択します。これはBYOCデプロイメントが配置されているVPCで、
Select another VPC to peer withのエリアで以下を設定します:
- Account:
My accountを選択します。 - Region:アクセプターVPCのリージョンとして
This Regionを選択します。これは同じアカウントかつリージョン内でVPCを作成することを意味します。 - VPC ID (Accepter):データを転送したいサービスのアクセプターVPCを選択します。
- 後で使用するためにアクセプターのVPC CIDRを控えておきます。
- Account:

Actionsを選択し、Accept requestをクリックします。
確認を求められたら、Accept requestを選択します。VPCピアリング接続のステータスがActiveになります。
pcx-で始まるPeering connection IDを控えておきます。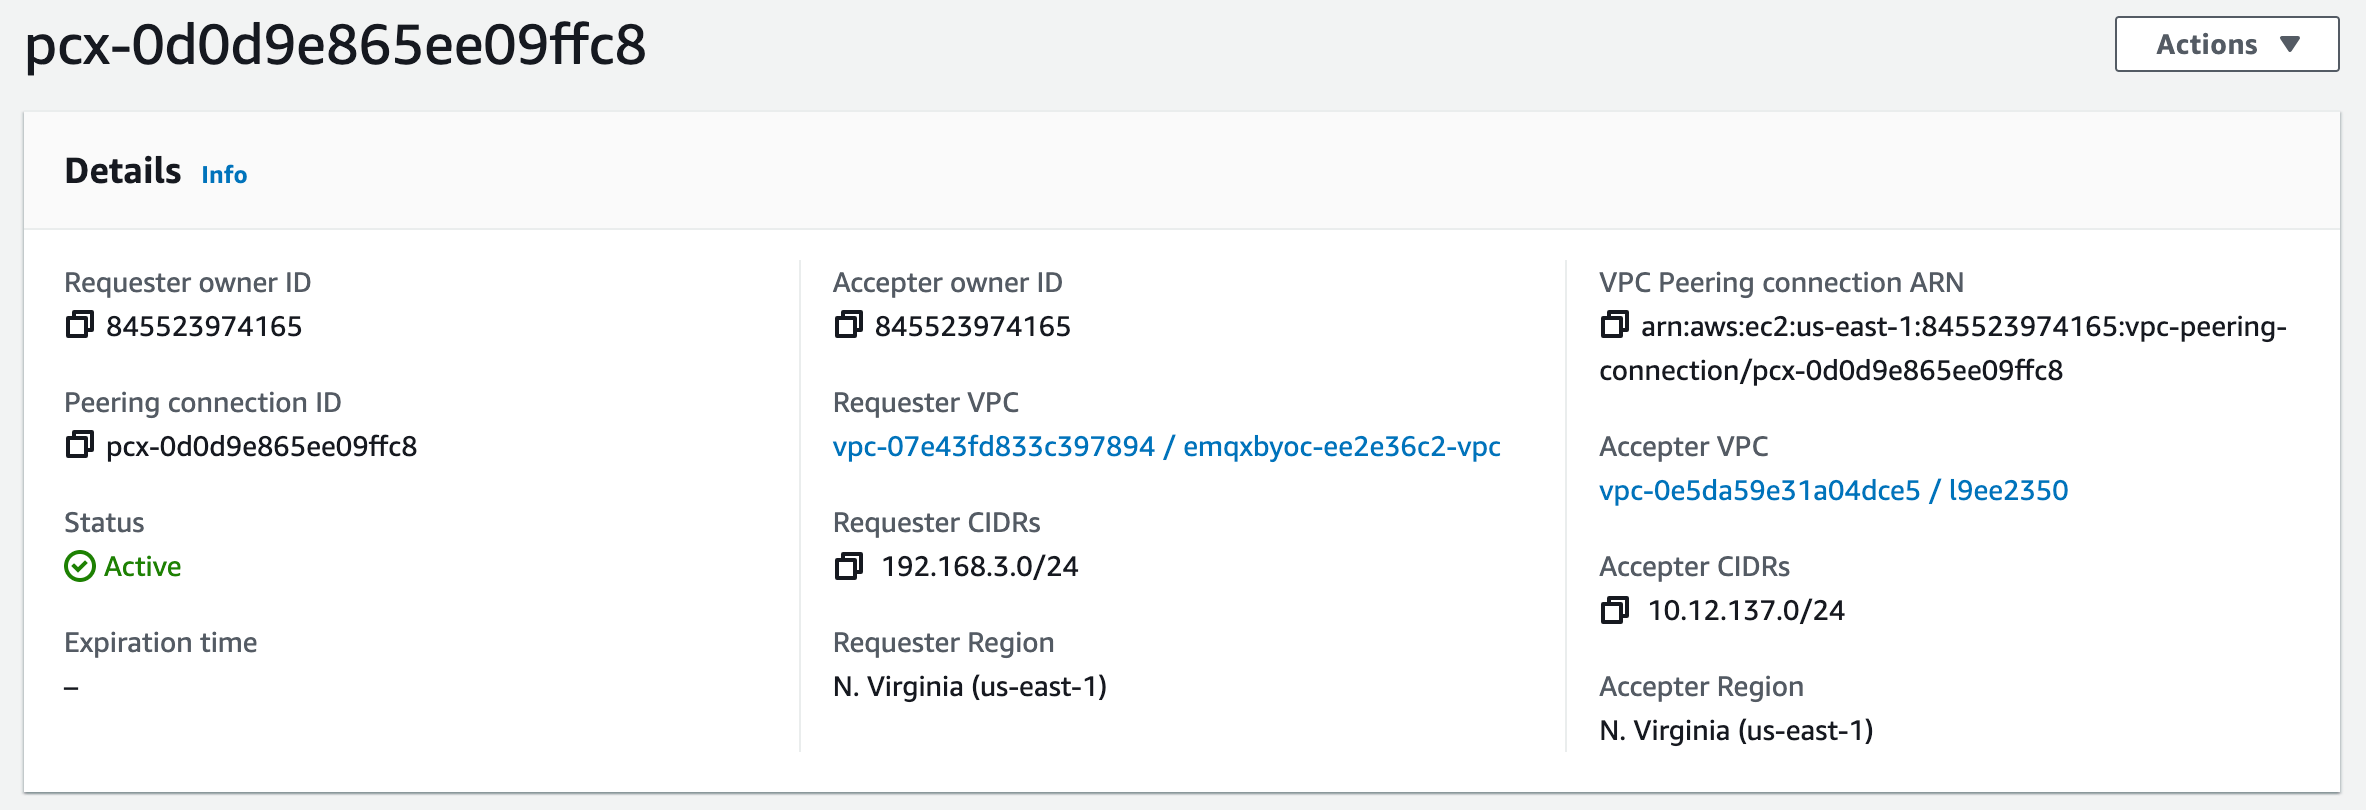
Modify my route tables nowを選択し、ピアリング接続を介してトラフィックを送受信できるようにVPCルートテーブルにルートを追加します。詳細はルートテーブルの設定をご覧ください。
ルートテーブルの設定
リクエスターVPC
Amazon VPCコンソール(https://console.aws.amazon.com/vpc/)を開きます。
ナビゲーションペインでRoute tablesを選択します。
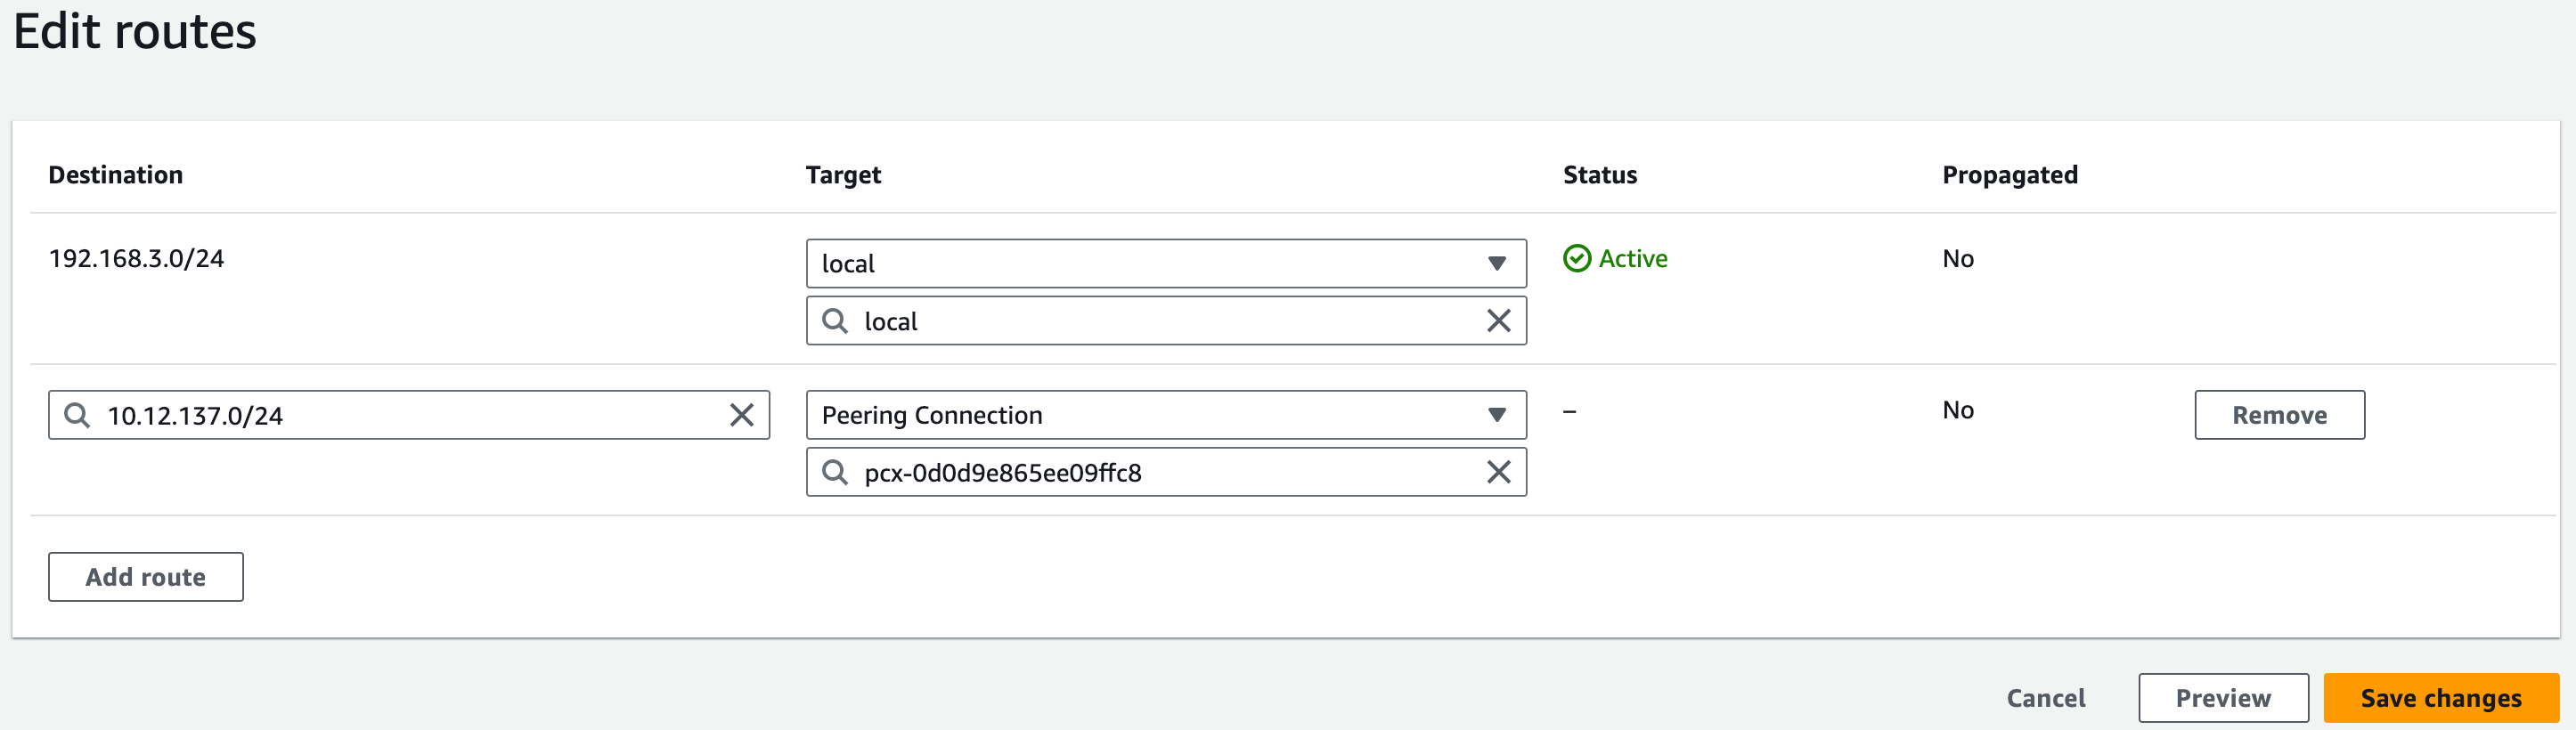
リクエスターVPCのルートテーブル(
emqxbyoc-xxxx-private-route-tableという名前)を探し、Edit routesを選択します。Add routeをクリックし、DestinationにアクセプターのVPC CIDRを入力します。Targetには
pcx-で始まるPeer Connection IDを入力します。Save changesをクリックします。
アクセプターVPC
Amazon VPCコンソール(https://console.aws.amazon.com/vpc/)を開きます。
ナビゲーションペインでRoute tablesを選択します。
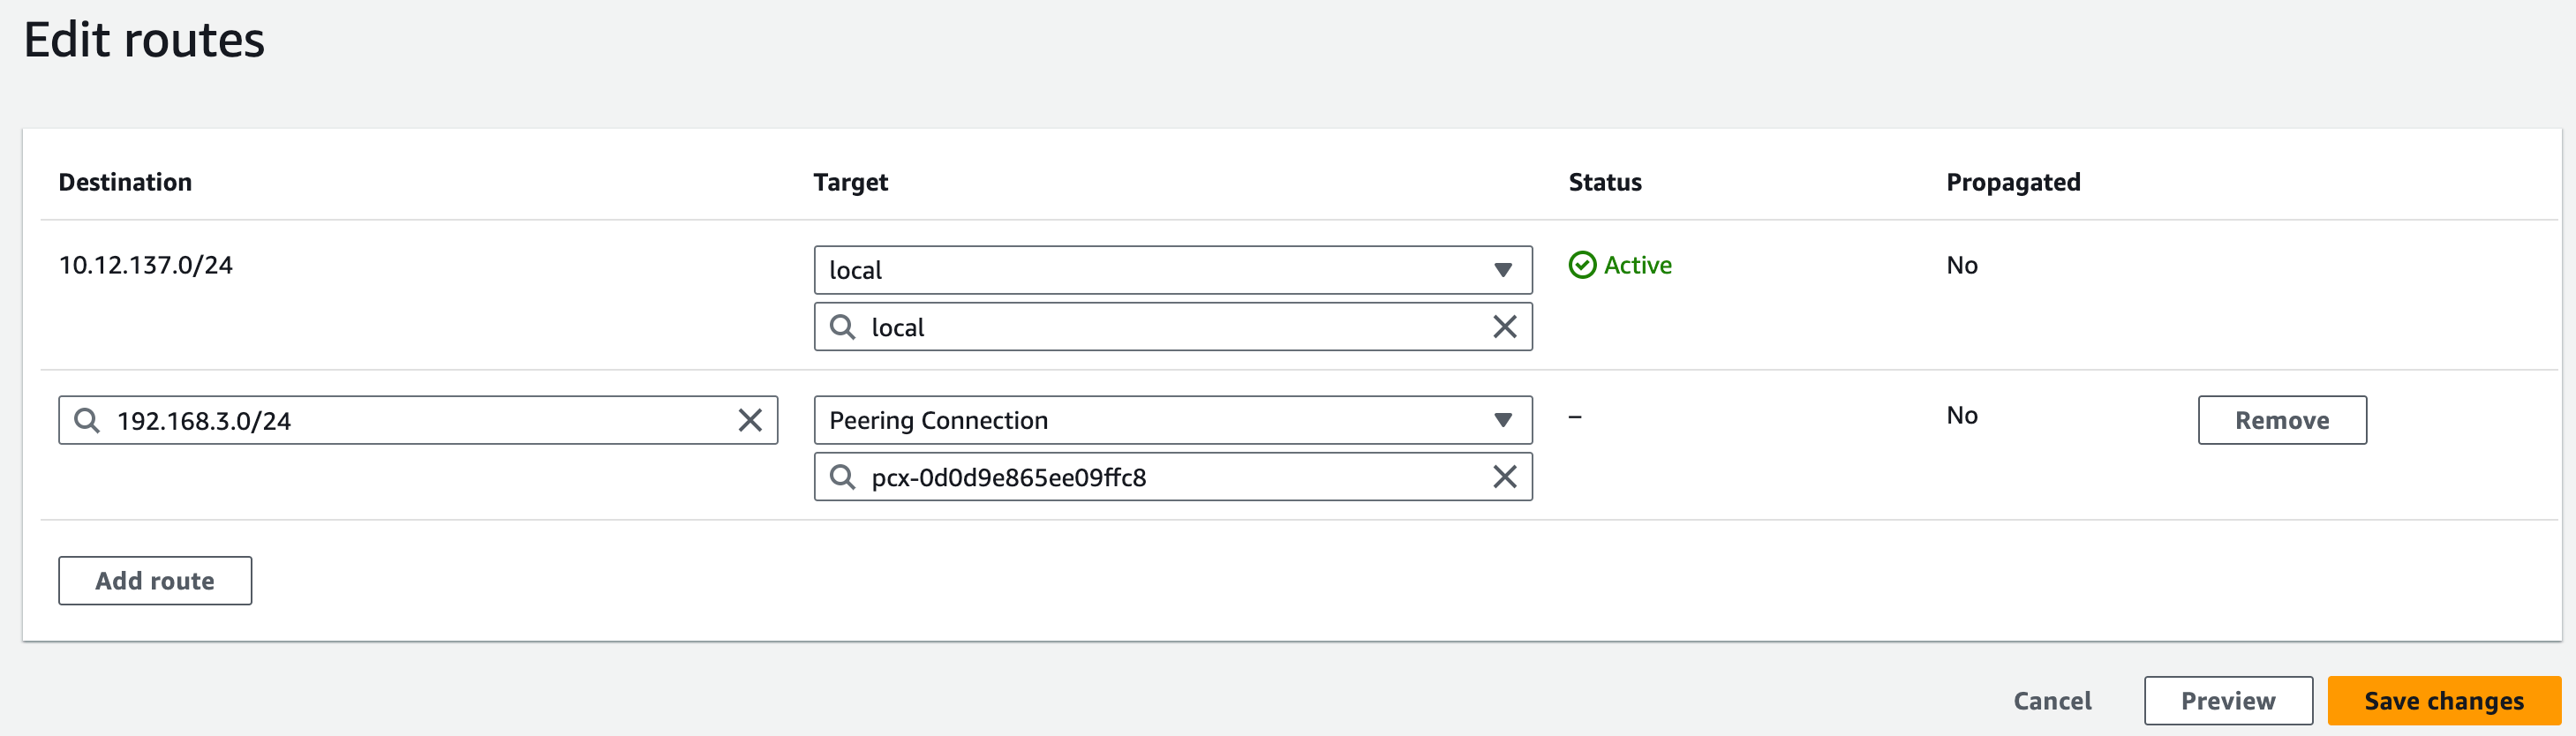
アクセプターVPCのルートテーブルを探します。
Add routeをクリックし、DestinationにリクエスターのVPC CIDRを入力します。Targetには
pcx-で始まるPeer Connection IDを入力します。Save changesをクリックします。
セキュリティグループの設定
Amazon VPCコンソール(https://console.aws.amazon.com/vpc/)を開きます。
ナビゲーションペインでSecurity groupsを選択します。
リクエスターVPCのセキュリティグループを探し、Inbound rulesセクションでEdit inbound rulesをクリックし、新しいルールを追加します。All TCPを選択し、アクセプターのVPC CIDRを追加します。
アクセプターVPCのセキュリティグループを探し、Inbound rulesセクションでEdit inbound rulesをクリックし、新しいルールを追加します。All TCPを選択し、リクエスターのVPC CIDRを追加します。
GCPにおけるVPCピアリング接続
このセクションでは、GCPでVPCピアリング接続を作成する方法を示します。詳細はUse VPC Network Peeringをご参照ください。
Google CloudコンソールでVPC Network Peeringページに移動します。
Create connectionをクリックし、Continueをクリックします。
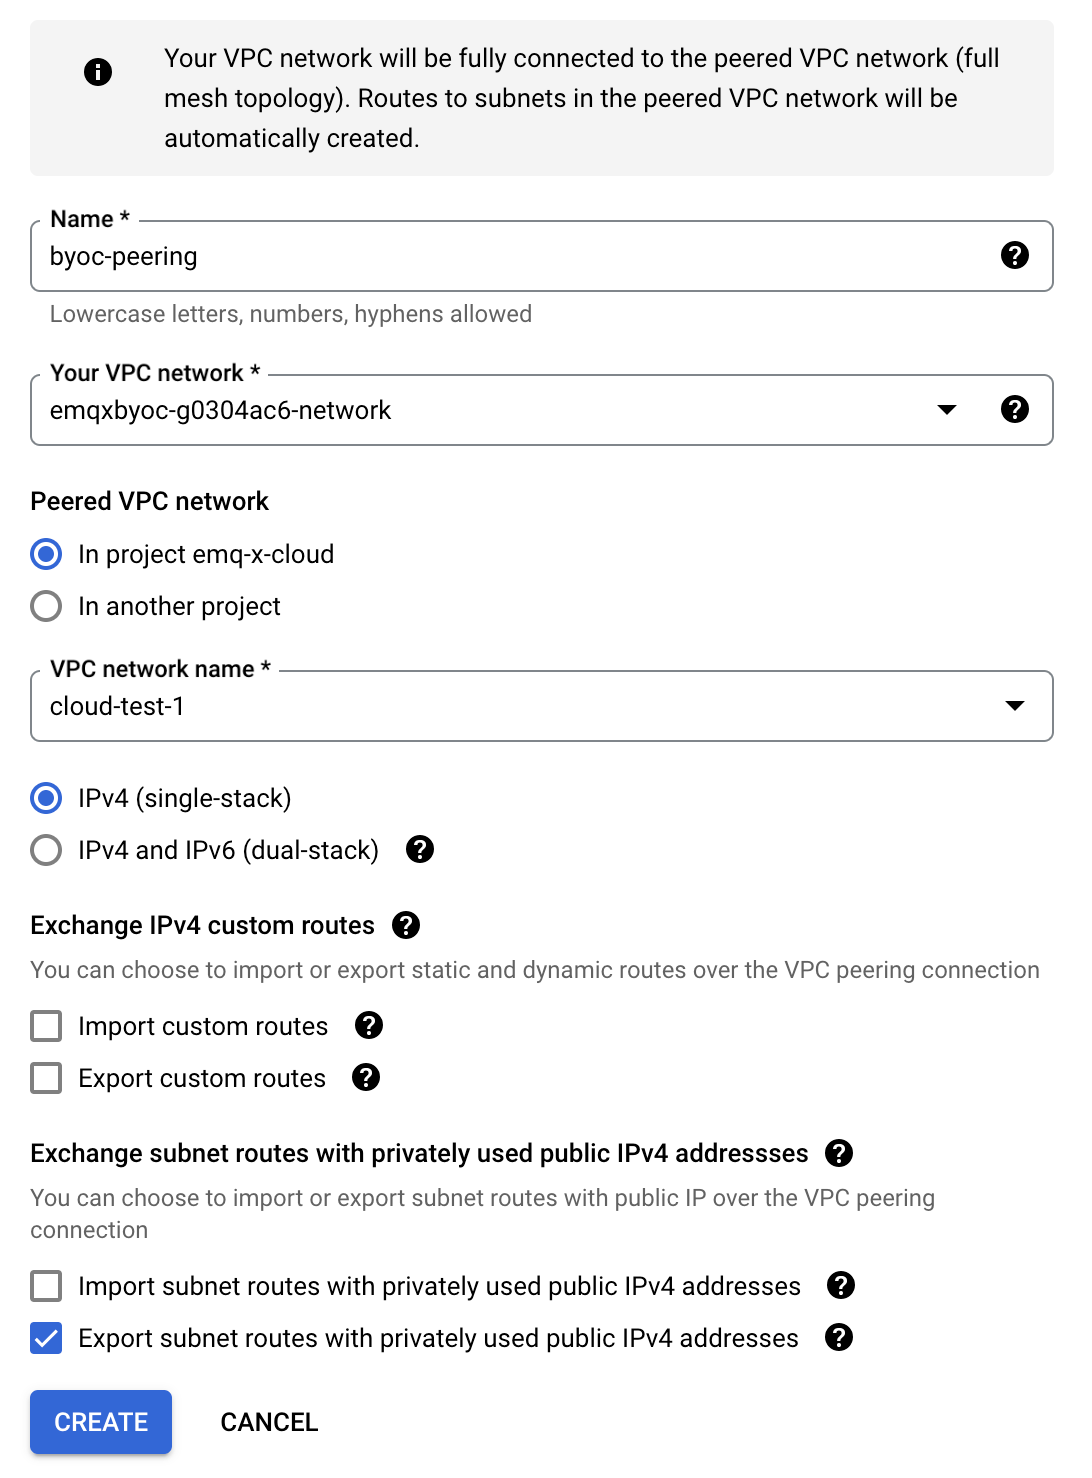
BYOC VPCのピアリング接続を設定します。
- Nameフィールドにピアリング設定の名前を入力します。
- Your VPC networkでBYOCデプロイメントのVPC(
emqxbyoc-xxxx-networkのような名前)を選択します。 - ピアリングするネットワークを選択します。
- ピアリングしたいネットワークが同じプロジェクト内にある場合は、**In project [NAME-OF-YOUR-PROJECT]**を選択し、ピアリングするネットワークを選択します。この例では
In project emq-x-cloudを選択し、cloud-test-1をVPCネットワーク名として選択します。 - ピアリングしたいネットワークが別のプロジェクトにある場合は、In another projectを選択し、ピアリングしたいネットワークを含むプロジェクトIDとVPCネットワーク名を指定します。
- ピアリングしたいネットワークが同じプロジェクト内にある場合は、**In project [NAME-OF-YOUR-PROJECT]**を選択し、ピアリングするネットワークを選択します。この例では
- その他のオプションは実際の状況に応じて設定してください。
- Createをクリックします。
ピアリング接続のステータスはinactiveになります。接続を完了するには、ターゲットサービスVPC側からもピアリング接続を設定する必要があります。
ターゲットサービスVPCのピアリング接続を設定します。
- Nameフィールドにピアリング設定の名前を入力します。
- Your VPC networkでターゲットサービスのVPCを選択します。
- ピアリングするVPCネットワークとして
In project emq-x-cloudを選択します。 - BYOCデプロイメントのVPC(
emqxbyoc-xxxx-networkのような名前)を選択します。 - その他のオプションは実際の状況に応じて設定してください。
- Createをクリックします。

両側からピアリング接続を作成した後、VPCネットワークピアリングのステータスがactiveになるまで待ちます。