EMQX Fleets デプロイメントの管理
このページでは、EMQX Fleets デプロイメントの管理操作について説明します。デプロイメントの概要の監視、依存するサービスの確認、Fleets TLS/SSL の管理、API キーの管理、およびデプロイメント設定の構成が含まれます。
デプロイメント概要
デプロイメント概要 ページは、Fleets デプロイメントのメインダッシュボードです。デプロイメントのデバイス統計、デプロイメントメタデータ、依存サービス、Fleets TLS/SSL 情報、および API キーを表示します。
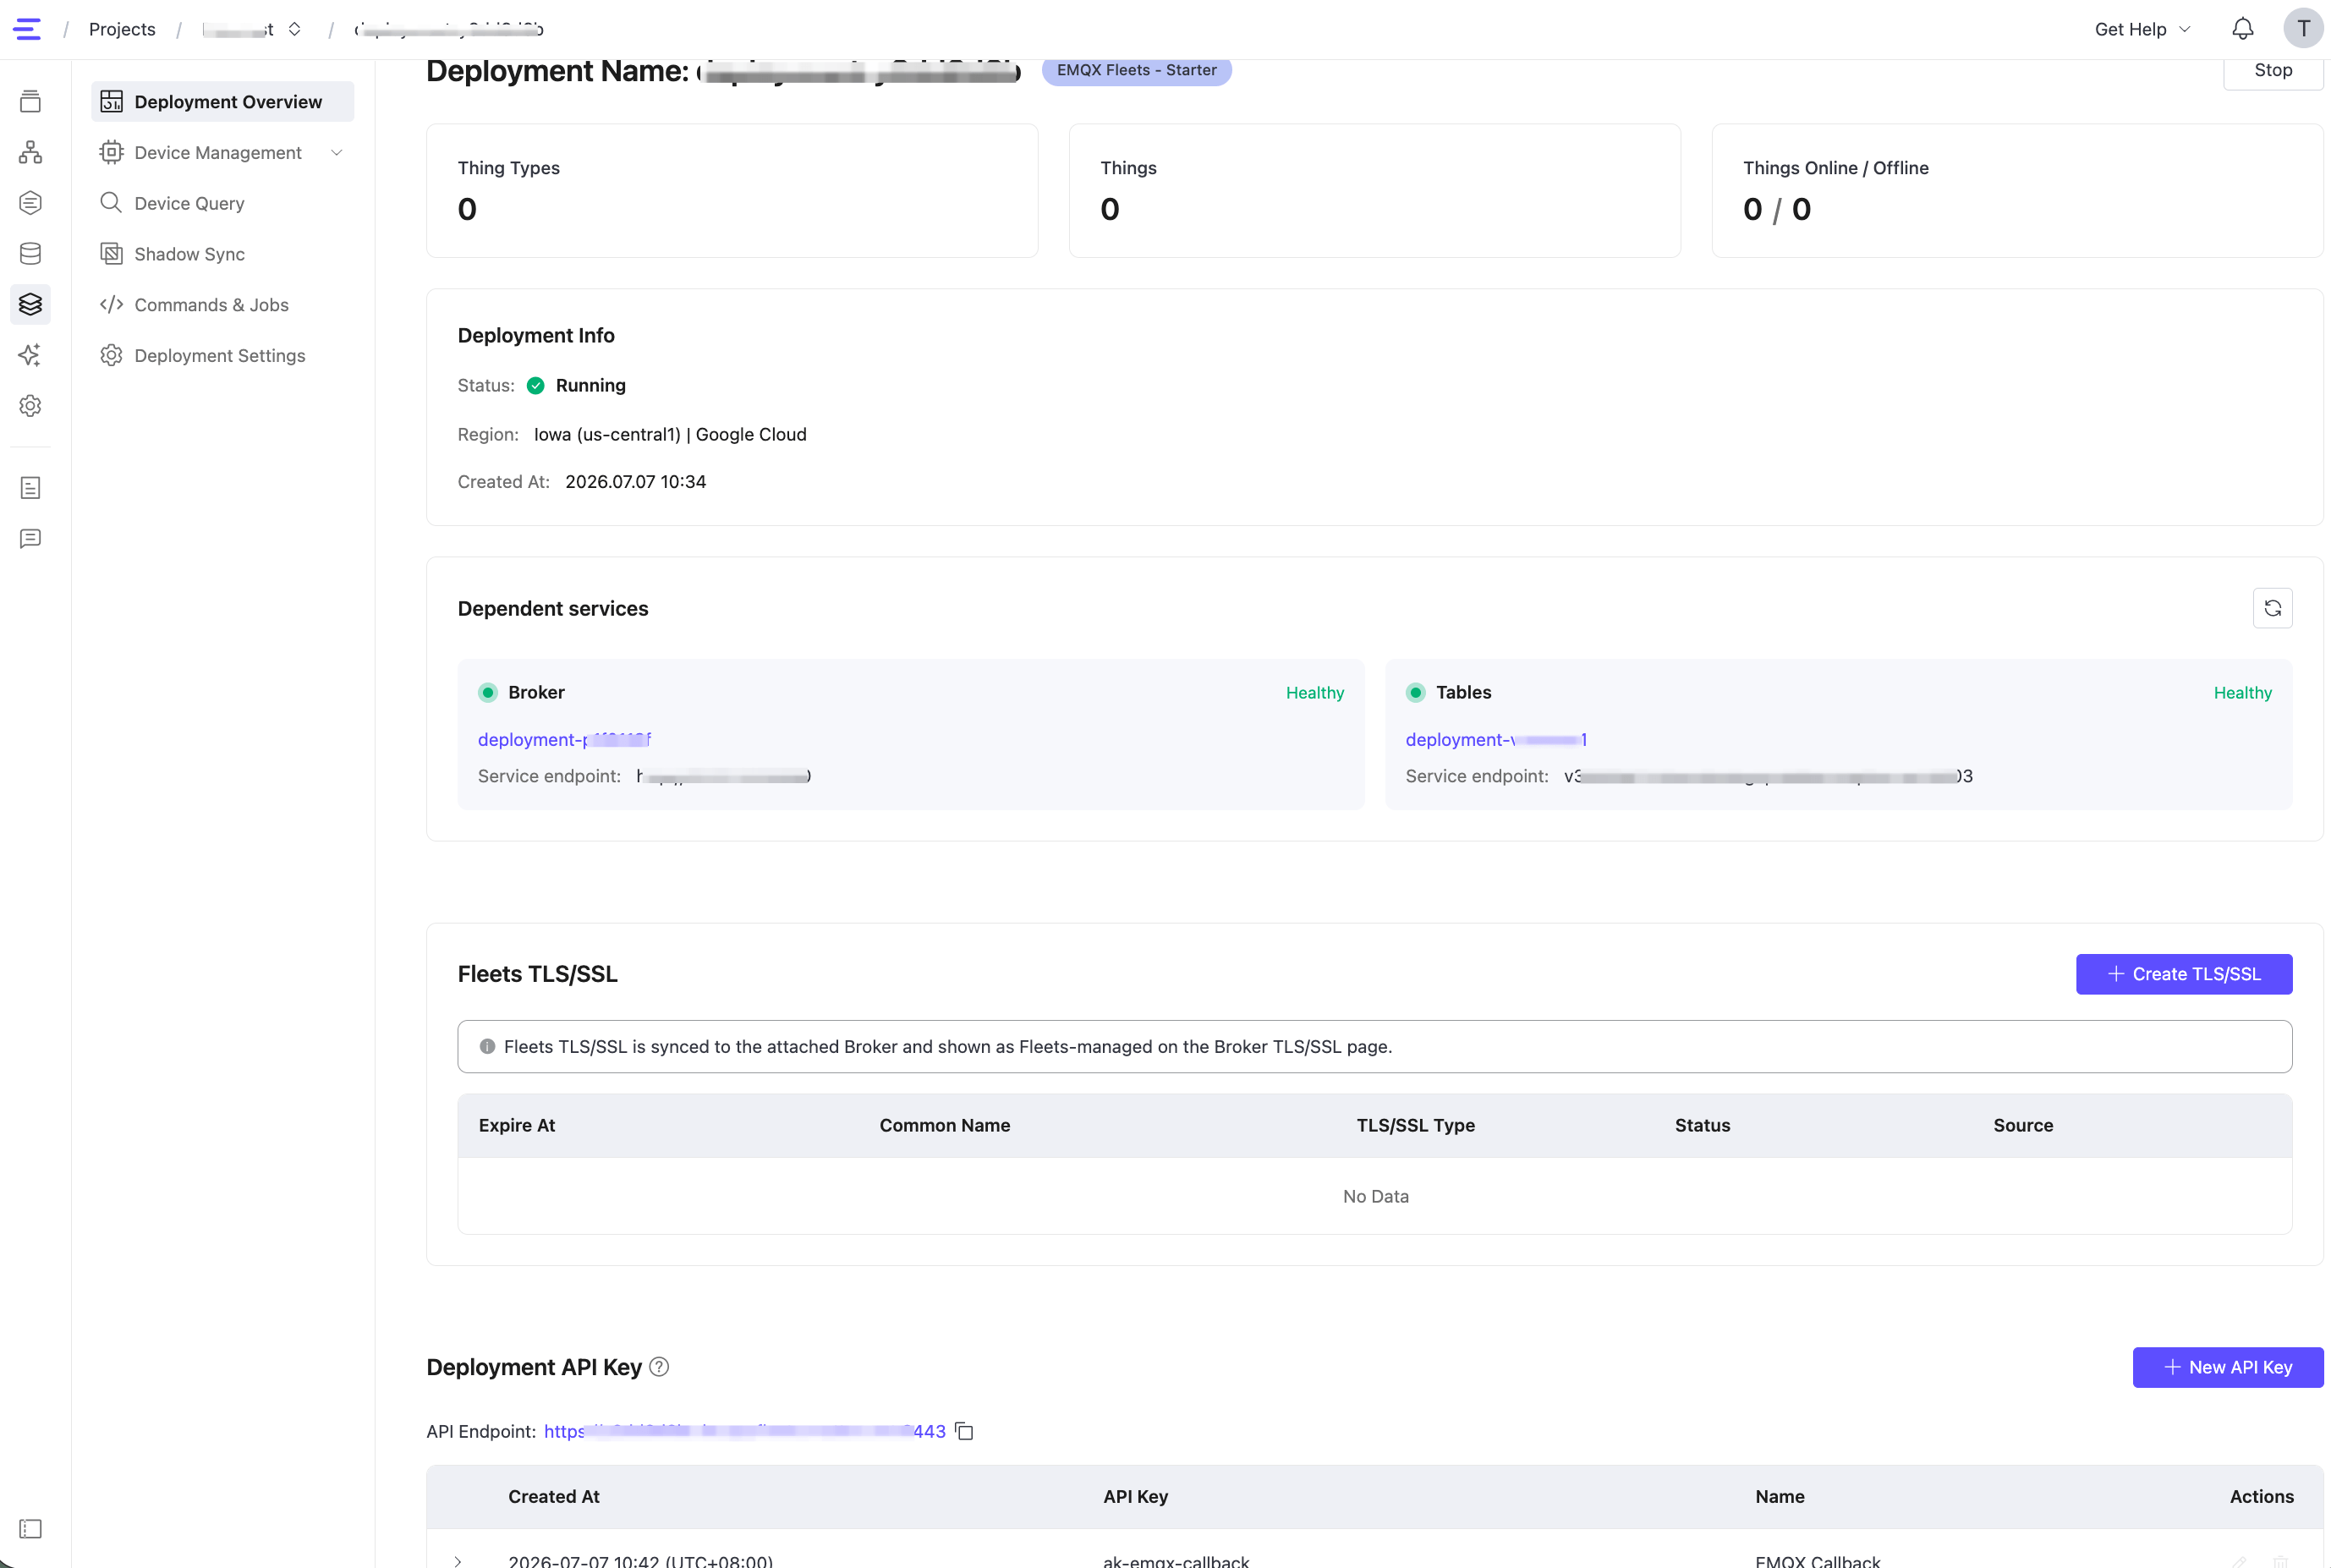
デバイス統計とデプロイメント情報
| 指標 | 説明 |
|---|---|
| Thing Types | このデプロイメントで定義されている Thing Types の合計数 |
| Things | 登録されているデバイスの合計数 |
| Things Online / Offline | 現在のオンラインおよびオフラインのデバイス数 |
| Status | デプロイメントの状態:実行中または停止中 |
| Region | デプロイメントが稼働しているリージョンとクラウドプロバイダー |
| Created At | デプロイメント作成のタイムスタンプ |
依存サービス
依存サービス セクションでは、Fleets デプロイメントに接続されている EMQX ブローカーおよび EMQX Tables のデプロイメントを表示します。Fleets は MQTT デバイス接続と時系列データの保存のためにこれらのサービスに依存しています。
各サービスカードには以下が表示されます:
| 項目 | 説明 |
|---|---|
| Service Type | 依存しているサービスの種類(Broker または Tables など) |
| Deployment Name | 接続されている Broker または Tables のデプロイメント名 |
| Health Status | 依存サービスの現在のヘルスステータス |
| Service Endpoint | Fleets がサービスに接続するために使用する内部サービスエンドポイント |
このセクションの更新アイコンをクリックすると、表示されているサービスステータスが更新されます。
Fleets TLS/SSL
Fleets TLS/SSL は、デバイスと Fleets デプロイメントに接続されたブローカー間の MQTT 接続を保護します。また、証明書ベースのデバイス認証のための証明書基盤も提供します。Fleets TLS/SSL セクションでは、Fleets デプロイメントに関連付けられた TLS/SSL 証明書を表示します。
Fleets TLS/SSL は接続されたブローカーに同期され、ブローカーの TLS/SSL ページでは Fleets 管理として表示されます。接続されたブローカーに既に TLS/SSL 設定がある場合、Fleets TLS/SSL 設定を作成するとブローカーの TLS/SSL 設定を引き継ぎます。その後、ブローカーの TLS/SSL 設定はブローカーページ上で読み取り専用となり、Fleets デプロイメントから管理する必要があります。
証明書リストには以下が含まれます:
| 項目 | 説明 |
|---|---|
| Expire At | 証明書の有効期限 |
| Common Name | 証明書の共通名 |
| TLS/SSL Type | TLS/SSL 認証タイプ |
| Status | 証明書の状態 |
| Source | 証明書の発行元 |
Fleets は既存の TLS/SSL 有効期限アラート機構を使用して、サーバー証明書またはクライアント証明書発行 CA の有効期限が近づくと通知します。
利用可能な操作は TLS/SSL の状態によって異なります。状態が Running の場合は設定の置換または削除が可能です。Pending の場合は証明書操作は一時的に利用できません。Failed の場合はコンソール上で TLS/SSL 設定の削除や再作成はできません。サポートが必要な場合は、サポートチケットの提出で EMQX チームにお問い合わせください。
証明書要件
- 証明書および秘密鍵は PEM 形式で提供してください。証明書ブロック間は空白文字のみ許可されます。
- Certificate and Certificate Chain には、サーバー証明書を最初に配置し、その後に発行順の中間証明書を続けてください。
- Client CA Certificate には、Fleets がクライアント証明書発行に使用する発行 CA チェーンを順序通りに提供してください。Client CA Private Key に対応する発行 CA 証明書を最初に置き、その後に発行元 CA 証明書を順に続けてください。
- Certificate and Certificate Chain と Client CA Certificate は、単一証明書または最大5枚までの証明書チェーンを受け付けます。
- 各フィールドに最初に提出される証明書は現在有効であり、有効期限まで少なくとも5日以上残っている必要があります。
- 証明書は有効な X.509 証明書であり、証明書のエンコード、署名、およびチェーン検証に合格する必要があります。
- 秘密鍵はパスワードなしの PKCS#1 または PKCS#8 PEM キーでなければなりません。Certificate Private Key は最初のサーバー証明書に対応し、Client CA Private Key は最初のクライアント CA 証明書に対応している必要があります。
Fleets は TLS/SSL 設定の保存または適用前にすべての証明書入力を検証します。検証に失敗した場合、現在の設定は変更されません。
Fleets TLS/SSL 設定の作成
- デプロイメント概要 ページの Fleets TLS/SSL セクションに移動します。
- + Create TLS/SSL をクリックします。
- TLS/SSL Type を選択します:
- one-way:クライアントはサーバー証明書を検証します。
- two-way:クライアントとサーバーがお互いの証明書を検証します。証明書ベースのデバイス認証を有効にしたい場合はこちらを使用します。
- 必要な PEM エンコード済み証明書ファイルを入力またはアップロードします:
- Certificate and Certificate Chain:サーバー証明書および証明書チェーン。
- Certificate Private Key:サーバー証明書に対応する秘密鍵。
- Client CA Certificate:two-way TLS/SSL の場合に必須。クライアント証明書の発行および検証に使用される CA。
- Client CA Private Key:two-way TLS/SSL の場合に必須。クライアント証明書発行に使用される秘密鍵。
- Confirm をクリックします。
TIP
秘密鍵は証明書設定にのみ使用されます。送信後は表示もダウンロードもできません。
Fleets TLS/SSL 設定の置換
現在の Fleets TLS/SSL 設定を置換するには、Fleets TLS/SSL セクションから編集し、証明書グループ全体を再度提出してください。Fleets は単一の証明書フィールドのみの編集をサポートしていません。
TLS/SSL タイプは置換時に変更できません。one-way と two-way の切り替えは、既存設定を削除してから必要なタイプで新規作成してください。
Fleets TLS/SSL の置換は、接続されたブローカー上の Fleets 管理 TLS/SSL 設定も更新します。
Fleets TLS/SSL 設定の削除
Fleets TLS/SSL を削除すると、Fleets デプロイメントと接続されたブローカーの両方から Fleets 管理 TLS/SSL 設定が削除され、ブローカー側での TLS/SSL 管理が復元されます。
重要なお知らせ
Fleets TLS/SSL の削除は、TLS/SSL または証明書認証を通じて接続するデバイスに影響を与える可能性があります。証明書ベースのデバイス認証が有効な場合は、TLS/SSL 設定を削除する前に Device Authentication を Certificate から別の認証方式に切り替えてください。
Fleets デプロイメントが削除されると、接続されたブローカーの TLS/SSL 設定も Fleets 管理のものであれば同時に削除されます。
デプロイメント API キー
API キーは Fleets REST API へのプログラム的アクセスを可能にします。各キーには特定のエンドポイントと HTTP メソッドにスコープされた API 権限が設定されています。
完全な API リファレンスは EMQX Fleets API を参照してください。
このデプロイメントの API エンドポイント は、デプロイメント概要ページの Deployment API Key セクションの上部に表示されます。すべての Fleets REST API 呼び出しのベース URL としてこの URL を使用してください:
https://{deploymentId}.ala.gcp.fleets.mqttce.net:8443すべての API リクエストは、API キーとシークレットを使った Basic Auth で認証します:
Authorization: Basic <base64(apiKey:apiSecret)>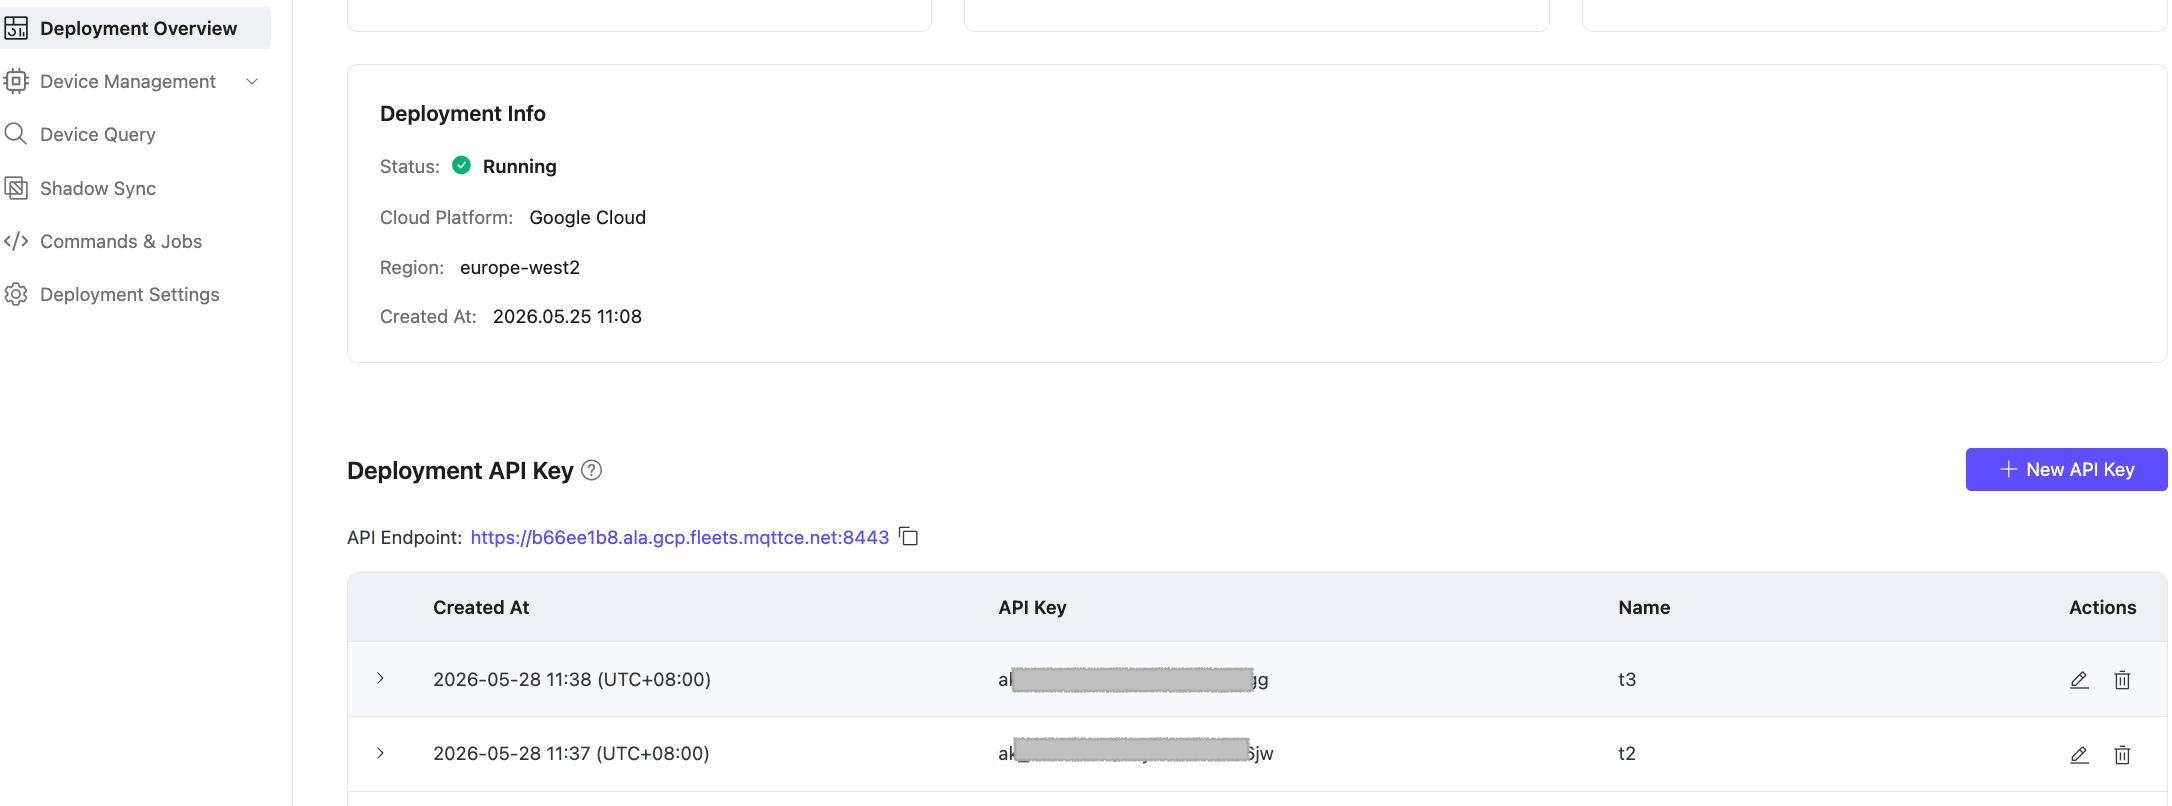
API キーの作成
デプロイメント概要 ページの Deployment API Key セクションに移動します。
+ New API Key をクリックします。
キーの Name を入力します。
API Permissions で、このキーがアクセスを許可されるエンドポイントと HTTP メソッドを選択します。メソッドボタン(GET、POST、PUT、PATCH、DELETE)でフィルタリングするか、検索ボックスでパスプレフィックスをフィルタリングできます。
キーに必要な権限のみを付与してください。例えば、デバイスがデータを報告するためのキーは
POST /api/v1/thing-datasのみ必要です。読み取り専用の監視用キーは/api/v1/thingsと/api/v1/thing-typesのGETアクセスのみで十分です。Select All は管理やテスト目的のみに使用してください。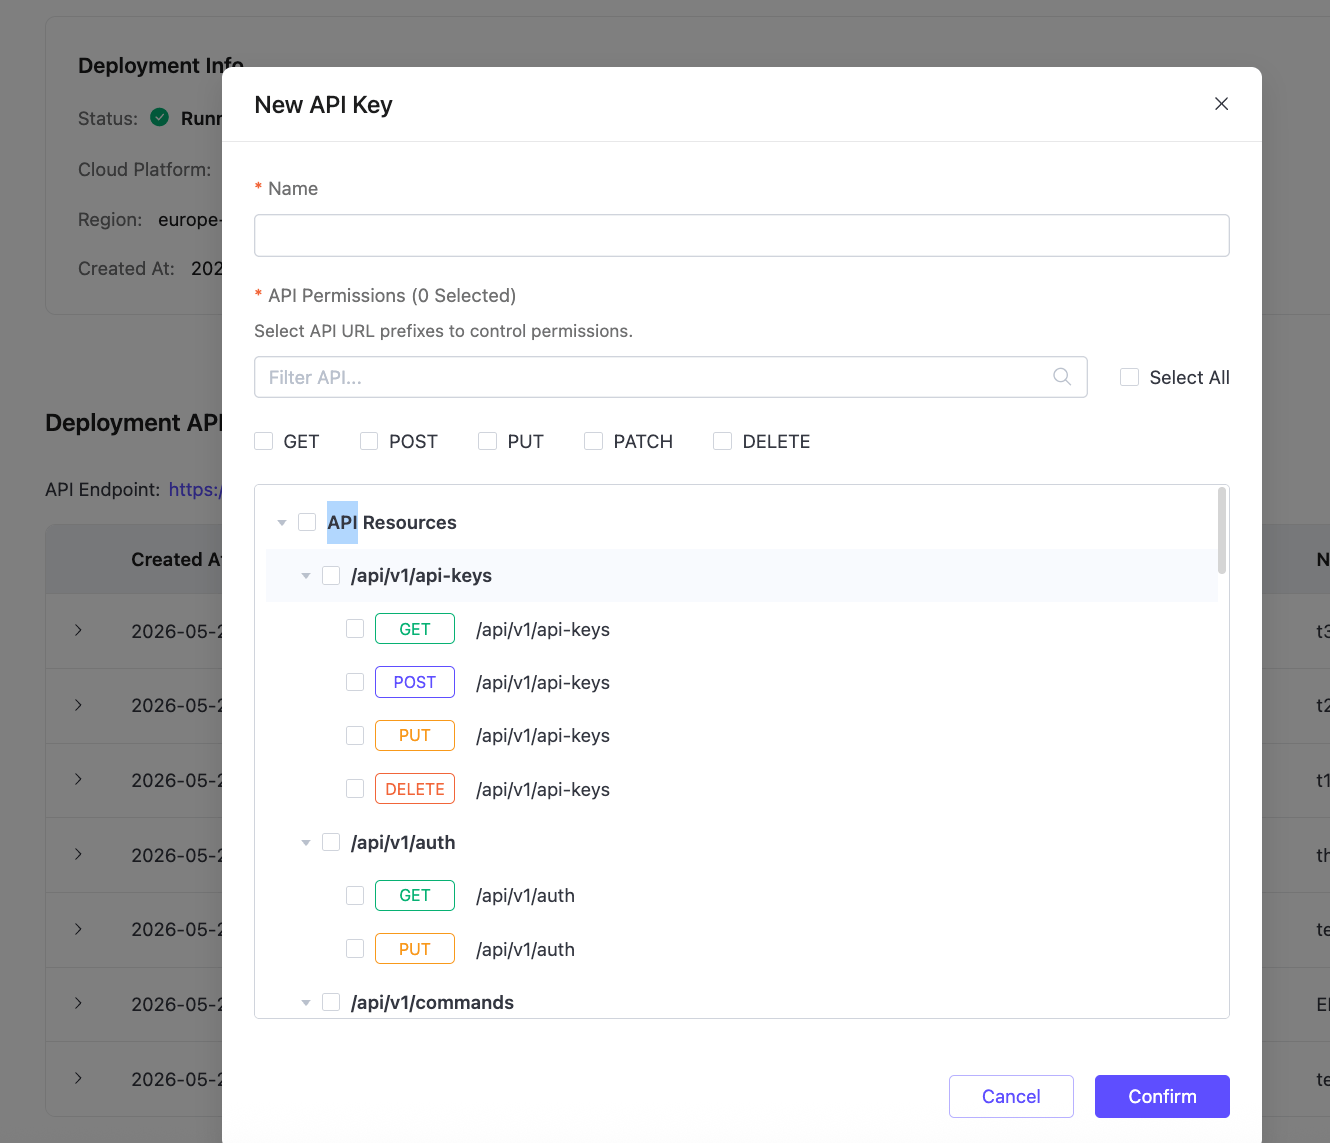
Confirm をクリックすると、生成された API Key と API Secret がダイアログに表示されます。
TIP
API Secret は作成時にのみ表示されます。安全に保管してください。後から取得できません。
Close をクリックします。
API キーの管理
- 権限の表示:キーの左側の展開矢印をクリックすると、割り当てられた API Permissions がリソースパスごとにグループ化されて表示されます。
- 編集:Actions 列の編集アイコンをクリックして、Name の更新や API Permissions の変更が可能です。
- 削除:Actions 列の削除アイコンをクリックすると、即座にアクセスが取り消されます。
重要なお知らせ
稼働中のアプリケーションやデバイスで使用されている API キーを削除すると、即座に連携が切断されます。削除前にキーが使用されていないことを必ず確認してください。
デプロイメント設定
デプロイメント設定 ページでは、デプロイメントの構成詳細を表示します。
| 項目 | 説明 |
|---|---|
| Deployment Name | 編集可能。編集アイコンをクリックして名前を変更します。 |
| Deployment ID | このデプロイメントの一意の識別子。API 呼び出しやサポート依頼に使用します。 |
| Plan | 現在のプラン(例:Starter)。 |
| Network ID | このデプロイメントのネットワーク識別子。 |
| Cloud Platform | クラウドプロバイダー(読み取り専用)。 |
| Region | デプロイメントのリージョン(読み取り専用)。 |
| Billing Method | 現在の課金方法。パブリックベータ期間中はトライアルデプロイメントは Trial、非トライアルは Free と表示されます。 |
デプロイメント名の変更
- デプロイメント設定 に移動します。
- Deployment Name の横にある編集アイコンをクリックします。
- 新しい名前を入力して確定します。
デバイス認証の設定
Device Authentication セクションでは、接続されたブローカーを通じてデバイスが認証される方法を制御します。
利用可能な認証モードは以下の通りです:
| モード | 説明 |
|---|---|
| Password | ブローカーに設定されたユーザー名とパスワード認証情報でデバイスが認証されます。 |
| Certificate | クライアント証明書でデバイスが認証されます。このモードは two-way Fleets TLS/SSL 設定が稼働中である必要があります。 |
証明書認証を有効にするには、まず two-way Fleets TLS/SSL 設定を作成し、その状態が Running になるまで待ちます。次に デプロイメント設定 に移動し、Device Authentication で Certificate を選択し、Apply をクリックします。
デプロイメントの削除
Fleets デプロイメントを削除するには、デプロイメント設定 に移動し、Delete Deployment をクリックします。
重要なお知らせ
Fleets デプロイメントの削除は永久的で元に戻せません。Fleets デプロイメントとそのデバイス管理データが削除されます。Fleets デプロイメントが接続されたブローカーの TLS/SSL 設定を管理している場合、Fleets 管理の TLS/SSL 設定もブローカーから削除されます。